




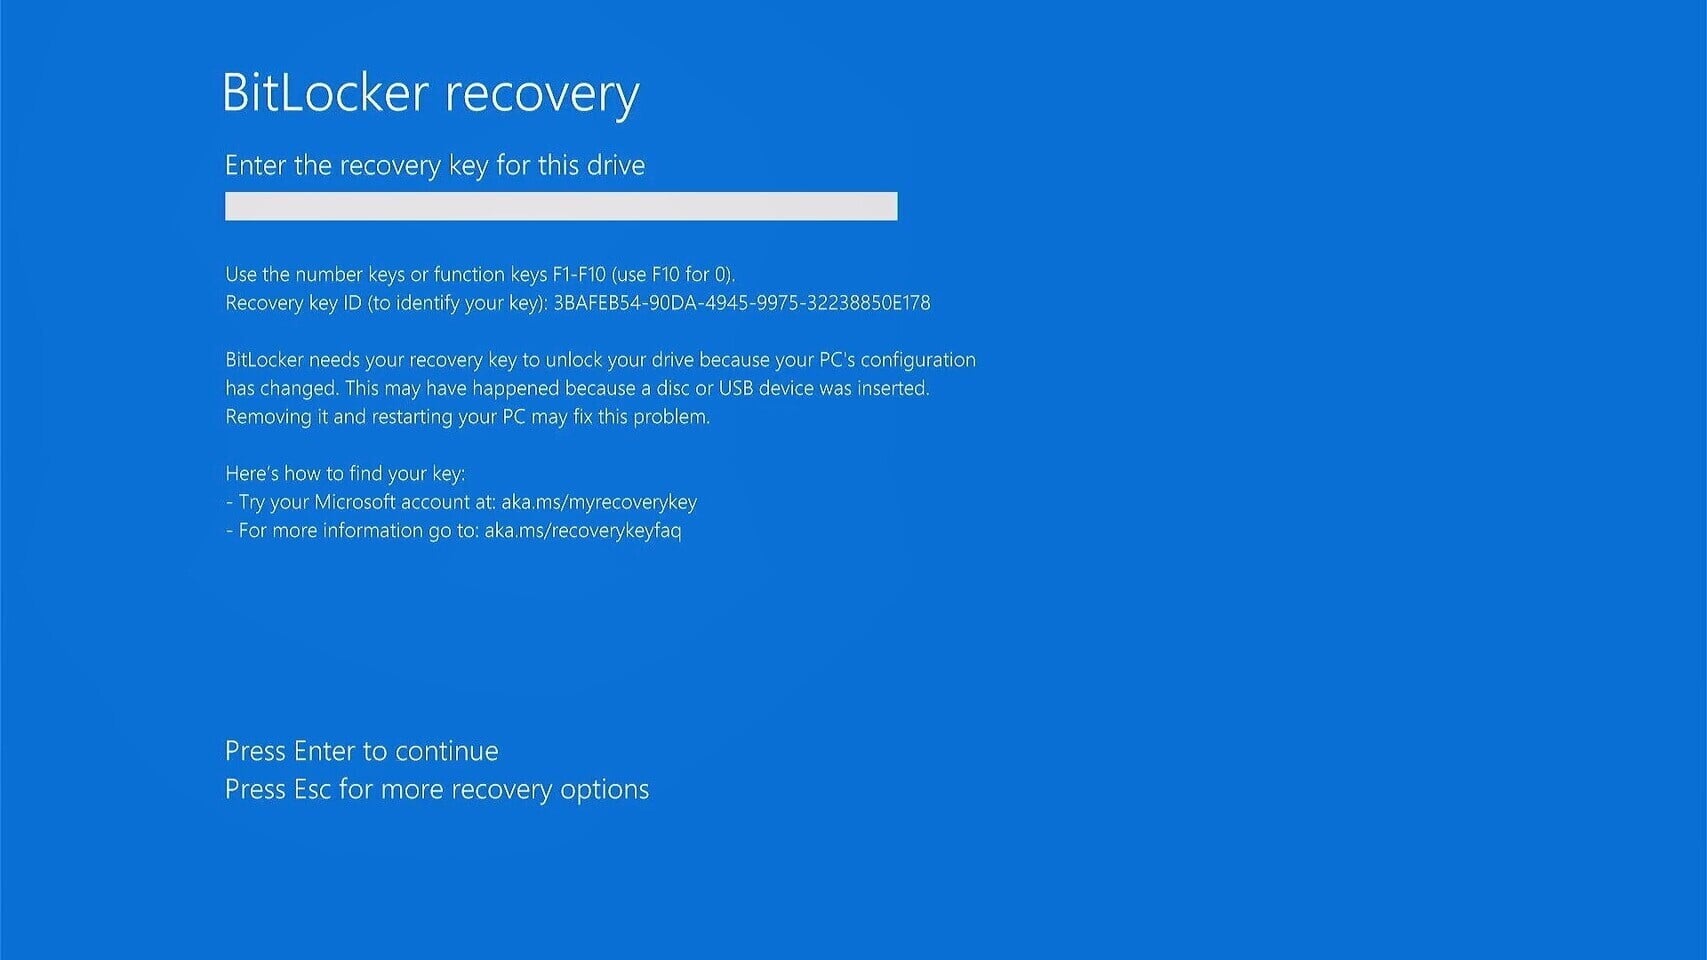
Една от актуализациите на Windows 11 в някои случаи задейства процедурата за възстановяване на BitLocker след инсталирането си, поставяйки потребителите в неприятна ситуация. Причината е кумулативната актуализация KB5083769, издадена през април 2026 г. Microsoft официално призна за проблема, като подчерта, че грешката може да засегне изключително тесен кръг потребители, тъй като за появата ѝ е необходимо специфично съчетание от множество условия. Това определено е добра новина, защото значително ограничава броя на потенциално засегнатите потребители. Въпреки това проблемът заслужава внимание, тъй като немалко хора все пак могат да се сблъскат с него.
Според Microsoft появата на грешката изисква специфична настройка в груповите правила за BitLocker — такава, чието използване самата компания не препоръчва. Въпреки това в корпоративна среда е възможно необходимите условия да съвпаднат, докато при обикновените потребители вероятността е много малка.
Едно от условията е BitLocker да е активиран, а в груповите правила за BitLocker профилът за проверка в настройката „Configure TPM platform validation profile for native UEFI firmware configurations“ да включва регистъра PCR7, свързан с модула TPM 2.0. Освен това сертификатът Windows UEFI CA 2023 трябва да присъства в базата данни с подписи на Secure Boot за устройството, което му позволява да използва Windows Boot Manager с подпис от 2023 г. Друго важно условие е системата да не използва Windows Boot Manager с подпис от 2023 г.
Ако тези изключително специфични условия са изпълнени, msinfo32.exe ще показва, че операцията Secure Boot State PC47 Binding не е възможна. Заради грешката в тези случаи при стартиране на системата се задейства процедурата за възстановяване на BitLocker. Според потребителски съобщения обаче след въвеждане на паролата следващите стартирания протичат без проблеми.
Като временно решение Microsoft препоръчва на собствениците на засегнатите системи да премахнат или да поискат премахването на посочената по-горе конфигурация на груповите правила. При управляваните корпоративни системи това се извършва от ИТ отдела. Като алтернатива могат да използват функцията Known Issue Rollback (KIR), ако нямат възможност да деактивират конфигурацията за PCR7 в груповите правила.
Microsoft планираше да отстрани грешката с последваща актуализация, но към момента на публикуването на информацията не можеше да посочи кога ще бъде издадена тя. Тъй като проблемът се проявява само в изключително специфична среда, очакванията бяха той да засегне много по-малко системи от предишни грешки, предизвикали широк отзвук — например грешката от 2025 г., която също задействаше процедурата за възстановяване на BitLocker.