




Разработчиците на PHP пуснаха извънредна актуализация за популярния програмен език, която отстранява две критични уязвимости, известни като PHP2Shell. И двете са получили оценка за опасност от 9,2 по скалата CVSS v4.0, което ги поставя в категорията на критичните пропуски в сигурността. Актуализацията е достъпна за всички актуални версии на PHP. След инсталирането ѝ защитените версии на съответните клонове са PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 и PHP 8.2.35. За надеждното отстраняване на уязвимостите във всички случаи е необходимо пълно обновяване на съответния уебсървър.
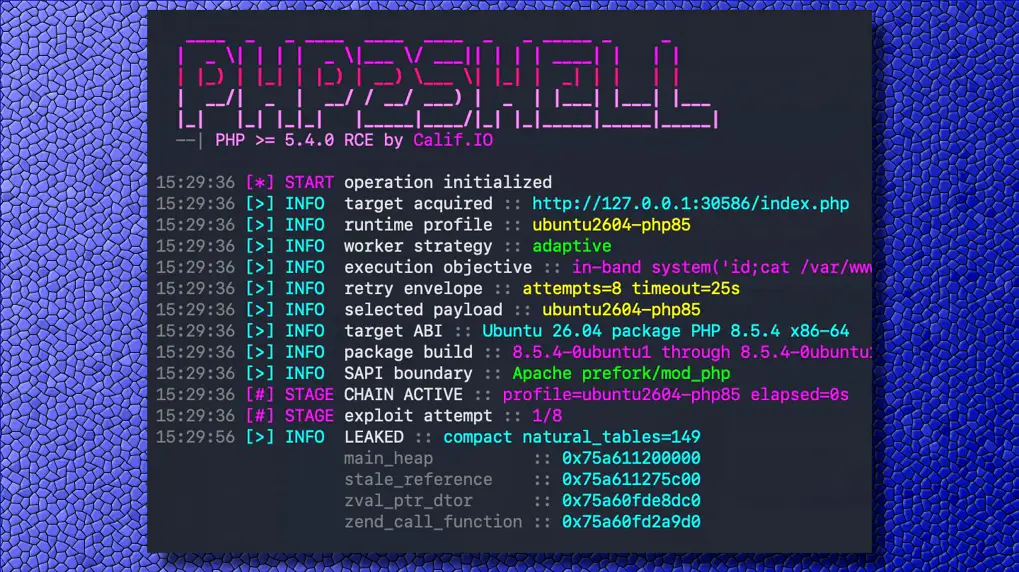
Според разработчиците на PHP застрашени са всички инсталации на PHP, които обслужват уебзаявки, включително Apache mod_php, PHP-FPM, php-cgi, FrankenPHP и LiteSpeed. Пропуските са особено опасни, защото могат да бъдат експлоатирани дори когато сайтът на уебсървъра е защитен или на него има само елементарна страница от типа „Hello World“. Причината е, че чрез уязвимостите нападателите атакуват самата среда за изпълнение на PHP. Според наличните сведения вече има признаци, че киберпрестъпниците активно се опитват да се възползват от тези пропуски. Все още обаче няма съобщения за случаи, при които действително са проникнали в сървър и са откраднали поверителни данни от него.
Двете уязвимости са регистрирани под идентификаторите CVE-2026-109618 и CVE-2026-109619. Първоначално информацията за тях е трябвало да бъде оповестена едва на 22 октомври, но част от нея е изтекла предварително. Това е наложило да бъдат изтеглени напред както пускането на извънредната актуализация, така и публикуването на подробностите за уязвимостите.
Най-голяма опасност представлява уязвимостта в mod_php, която позволява атака само с една неавтентикирана заявка, при това преди изпълнението на кода на което и да е приложение. Чрез уязвимостите нападателят може да получи достъп до различни данни, съхранявани в паметта, включително пароли, API ключове, токени за удостоверяване и сертификати, тъй като може да достигне до областта от паметта, използвана от работния процес на PHP.
За сигурната работа е необходимо да се обнови средата за изпълнение на PHP на сървъра. Актуализирането на отделен уебсофтуерен пакет не решава проблема – например инсталирането на най-новата версия на WordPress оставя уязвимия сървърен код непокътнат. Разработчиците на PHP предлагат извънредна актуализация само за PHP 8.2 и по-новите версии, тъй като останалите вече са извън периода на поддръжка. На PHP 8.2 също не му остава много време: поддръжката му приключва на 31 декември 2026 г. Има решение и за обновяването на PHP 8.1, PHP 8.0 и PHP 7.4. Подробности могат да бъдат намерени тук, заедно с информация за обновяването на останалите версии и връзки към актуализациите.
След новината за уязвимостите много услуги бяха спрени, за да останат сървърите защитени в офлайн режим до инсталирането на актуализациите. Това доведе до по-малки или по-големи прекъсвания в редица области, но бързата реакция е необходима. Авторите на зловреден код вече са се задействали и са започнали атаки, затова сървърите, които не получат навреме необходимите корекции, могат да бъдат изложени на огромен риск заедно с работещите на тях услуги и сайтове.