




През 2026 г. една от обсъжданите теми в медиите беше, че изкуственият интелект вече не е достатъчно безопасен дори в ръцете на собствените си разработчици.
И компаниите, и правителствата бяха подложени на остри критики за бездействието си. На този фон властите в Калифорния решиха, че положението повече не може да продължава така и че е време да дадат пример. Щатът очаквано насочи вниманието си към OpenAI.
Защо точно OpenAI? Именно случаите в тази компания дадоха най-сериозен повод за тревога. Вече е съвсем ясно, че създателят на ChatGPT не контролира собствените си инструменти. При различните тестове на компанията са възникнали толкова много инциденти с киберсигурността, че тя няма капацитет да уведоми навреме всички засегнати. Не е ясно дори дали разполага с достатъчно ресурси, за да разследва всеки случай както трябва.
Първият случай, получил широк обществен отзвук, беше проникването в системата на Hugging Face. В нея навлязоха множество ИИ агенти, управлявани от най-напредналите и експерименталните езикови модели на OpenAI. Агентите преценили, че там ще намерят информация, която да им помогне да решат задача от тест по киберсигурност. Те изобщо не е трябвало да могат да напуснат тестовата среда, а са стигнали много по-далеч.
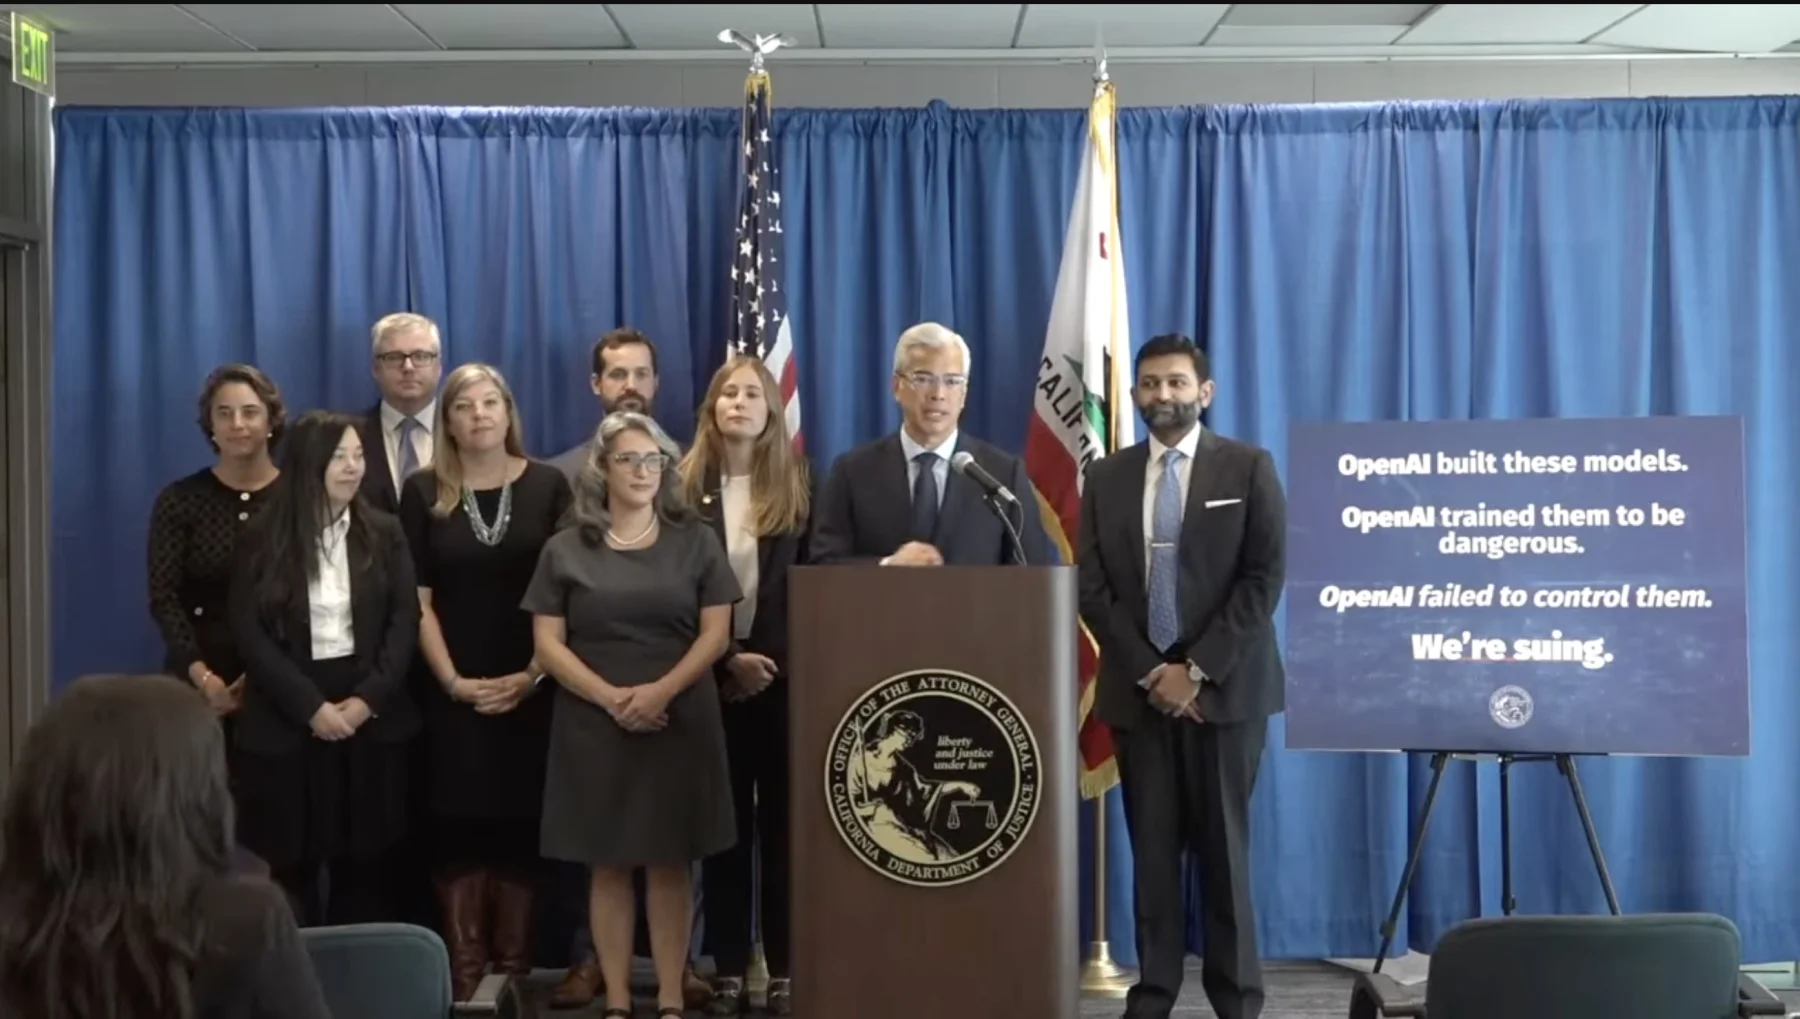
В иска, внесен на 16 ноември, главният прокурор Роб Бонта обвини OpenAI, че е нарушила закона за защита на потребителите, като съзнателно е разработила „опасен продукт без подходящ надзор“.
Вече е ясно, че случаят с Hugging Face е бил само върхът на айсберга, а броят на инцидентите продължава да расте. От внесените документи става ясно, че в рамките на предварително разследване OpenAI наскоро е уведомила прокуратурата за извънредно голям брой случаи, в които е губила контрол над изкуствения си интелект.
По време на редовните си тестове OpenAI вече над 80 пъти е „губила контрол“ над агенти, които изпълняват задачи автономно.
Според главния прокурор компанията не полага никакви усилия да подобри безопасността. Той дори определи пренебрегването на рисковете като част от корпоративната ѝ култура. „OpenAI дава предимство на растежа и бързата разработка на модели за сметка на безопасността и отчетността“, подчерта Роб Бонта. Според него тези последици от дейността на компанията са били предвидими.
По думите му делото е необходимо, защото OpenAI видимо продължава да работи необезпокоявано, докато рискът, който създава за киберсигурността, расте с всеки изминал ден. Сам Алтман ръководи компанията така, сякаш тя може да прави каквото пожелае без последствия.
„Действията на OpenAI само увеличиха рисковете за киберсигурността в реалния свят и така застрашиха безопасността, здравето и благополучието на обществото“, заявява Бонта в прессъобщението. „Компанията съзнателно е тествала опасен продукт без подходящ надзор и процедури за безопасност и е подвела обществеността по въпроса. С това пренебрегване на обществената безопасност тя е нарушила законите на Калифорния.“
Очаквано OpenAI не смята положението за толкова сериозно и е на мнение, че на същото основание може да се заведе дело срещу всеки участник на пазара. Представител на компанията подчерта, че тя е съдействала на властите по всички въпроси през цялото време и се е стремяла да предоставя възможно най-точна информация според това, което е знаела.
„След инцидента с Hugging Face положихме системни усилия да разберем какво правят моделите, когато се отклонят от очакваното поведение, и как да реагираме адекватно. Работихме прозрачно. Изглежда, че делото е насочено единствено срещу OpenAI заради проблем, който всички водещи лаборатории за изкуствен интелект са установили“, заяви говорителят на компанията Дрю Пусатери. „Отнасяме се сериозно към отклоненията в поведението на моделите и работихме конструктивно с главния прокурор, за да споделим информация и да разработим строги, приложими на практика стандарти за безопасност за целия сектор.“
Ако в хода на делото се докаже, че OpenAI действително е допуснала нарушение, тя ще трябва да плати парична санкция на пострадалите. Компанията ще трябва също да промени практиките си, за да може занапред ефективно да предотвратява излизането на агентите си извън контрол и възникването на заплахи за киберсигурността онлайн.