




Експерти по киберсигурност предупреждават за любопитна заплаха: нападатели маскират зловредния си код и приложенията, които искат да инсталират в набелязаната система, като MP4 файлове. Проблемът е, че защитните филтри ги разпознават като обикновени видеоклипове и така те преминават проверките за сигурност. Според Censys методът се използва в активна кампания, при която MP4 файловете служат за прехвърляне на по-големи файлове към вече успешно заразена система, без това да буди подозрение у защитния софтуер.
Кампанията разчита на доста обширна мрежа с общо 18 отделни компилации на зловреден софтуер, разпределени между 40 активни сървъра в 6 хостинг мрежи в 4 различни държави. За да се стигне до прехвърлянето на MP4 файла обаче, първо е необходима грешка от страна на потребителя, която да позволи изпълнението на зловреден код и проникването в системата на жертвата. Атаката може да започне с фалшива CAPTCHA проверка, която задейства зловредния код. Напоследък има и случаи, при които жертвите сами заразяват компютрите си, след като са подведени да поставят команда в полето Run на Windows.
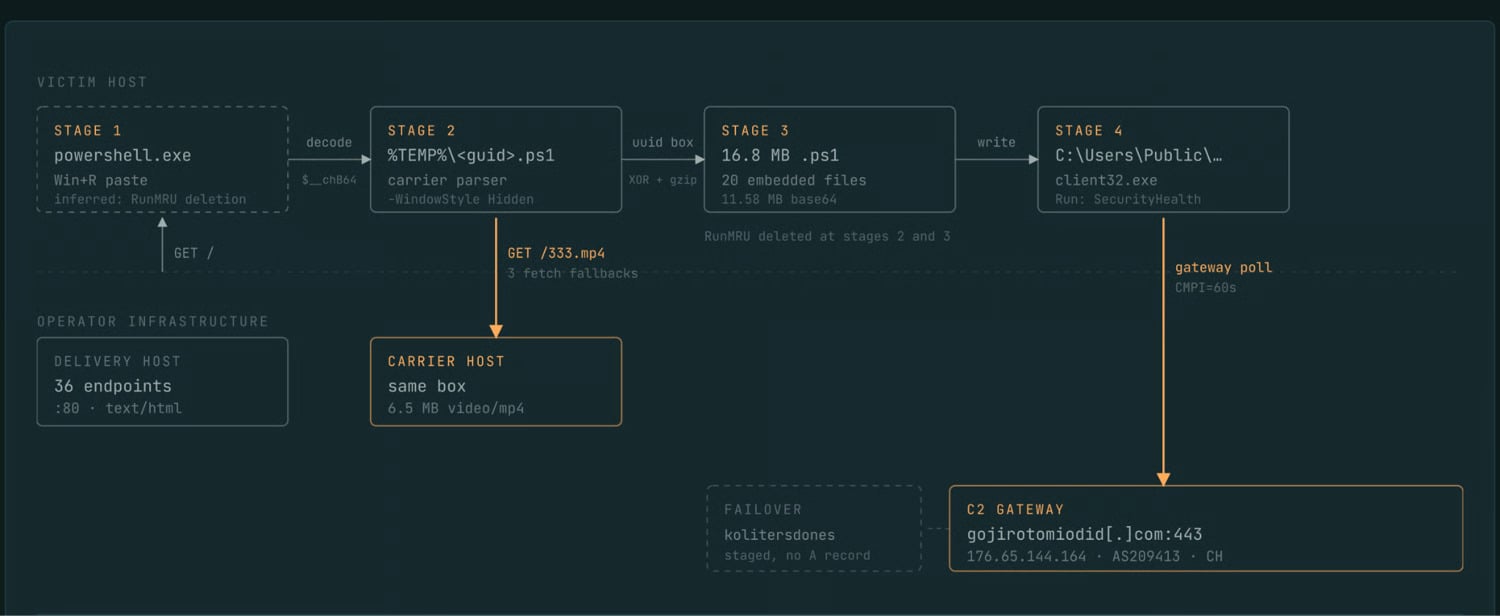
Ако проникването е успешно, дропърът първо проверява името на компютъра, за да установи дали се изпълнява в sandbox среда. След това скрива конзолния прозорец на PowerShell и изтегля от отдалечен сървър няколко двоични файла, необходими за продължаването на атаката. Скриптът дешифрира и разархивира нужното съдържание, след което започва втората фаза. На този етап той изтегля споменатия фалшив MP4 файл в папката TEMP, като се представя за Chrome чрез своя User-Agent. MP4 файлът от сървъра на нападателя изглежда като част от нормалния трафик, но не съдържа видео. Вместо това в него има т.нар. скрит UUID блок, който указва на зловредния софтуер къде във фалшивия файл се намира необходимото му съдържание.
Засега няма информация каква точно е целта на нападателите. Чрез фалшивия MP4 файл обаче те инсталират NetSupport Manager на компютъра на жертвата, което показва, че искат да получат пълен контрол над него. Така могат да правят практически всичко: да крадат данни, да добиватат криптовалута, да шпионират или да продават достъпа на други киберпрестъпници. „Възпроизвеждането“ на фалшивия MP4 файл не води до заразяване, тъй като той е само контейнер — за съжаление, когато се появи в системата, успешното проникване вече е факт. Това, разбира се, не изключва възможността в бъдеще да бъдат създадени MP4 файлове, които сами по себе си да могат да заразяват дадена система, например чрез изпълнение на различни скриптове, отваряне на задна врата или подготовка за изтегляне на допълнително съдържание.