




Софтуерните инженери на ASUS пуснаха изключително важна актуализация на фърмуера за някои модели от най-новото поколение Wi-Fi 7 рутери на компанията. Причината са три уязвимости в софтуера, чрез които при определени обстоятелства достатъчно подготвен нападател може дори да поеме контрола над съответния рутер, което би могло да има сериозни последици. Откритите пропуски в сигурността са не един, а три и са регистрирани като CVE-2026-75775, CVE-2026-75779 и CVE-2026-93489. Оценките им за тежест са съответно 7,7, 8,6 и 8,7 точки. Тези стойности са в горната част на скалата CVSS 4.0, която обхваща оценки от 1 до 10, като 10 точки означават критично тежки пропуски в сигурността. Широко обсъжданата уязвимост в PHP получи 9,2 точки по същата скала, така че и в случая с ASUS става дума за доста сериозни проблеми.
Според информацията на компанията чрез тези уязвимости неудостоверен нападател от „съседна мрежа“ може да поеме контрола над засегнатия рутер и да придобие администраторски права. С тях той на практика може да извършва всякакви действия през потребителския интерфейс на устройството. Важно е, че за да се възползва от уязвимостта, нападателят трябва да се намира в близост до рутера. Изглежда, че отдалечена атака през интернет не е възможна, а достъп може да бъде получен само през Wi-Fi мрежата.
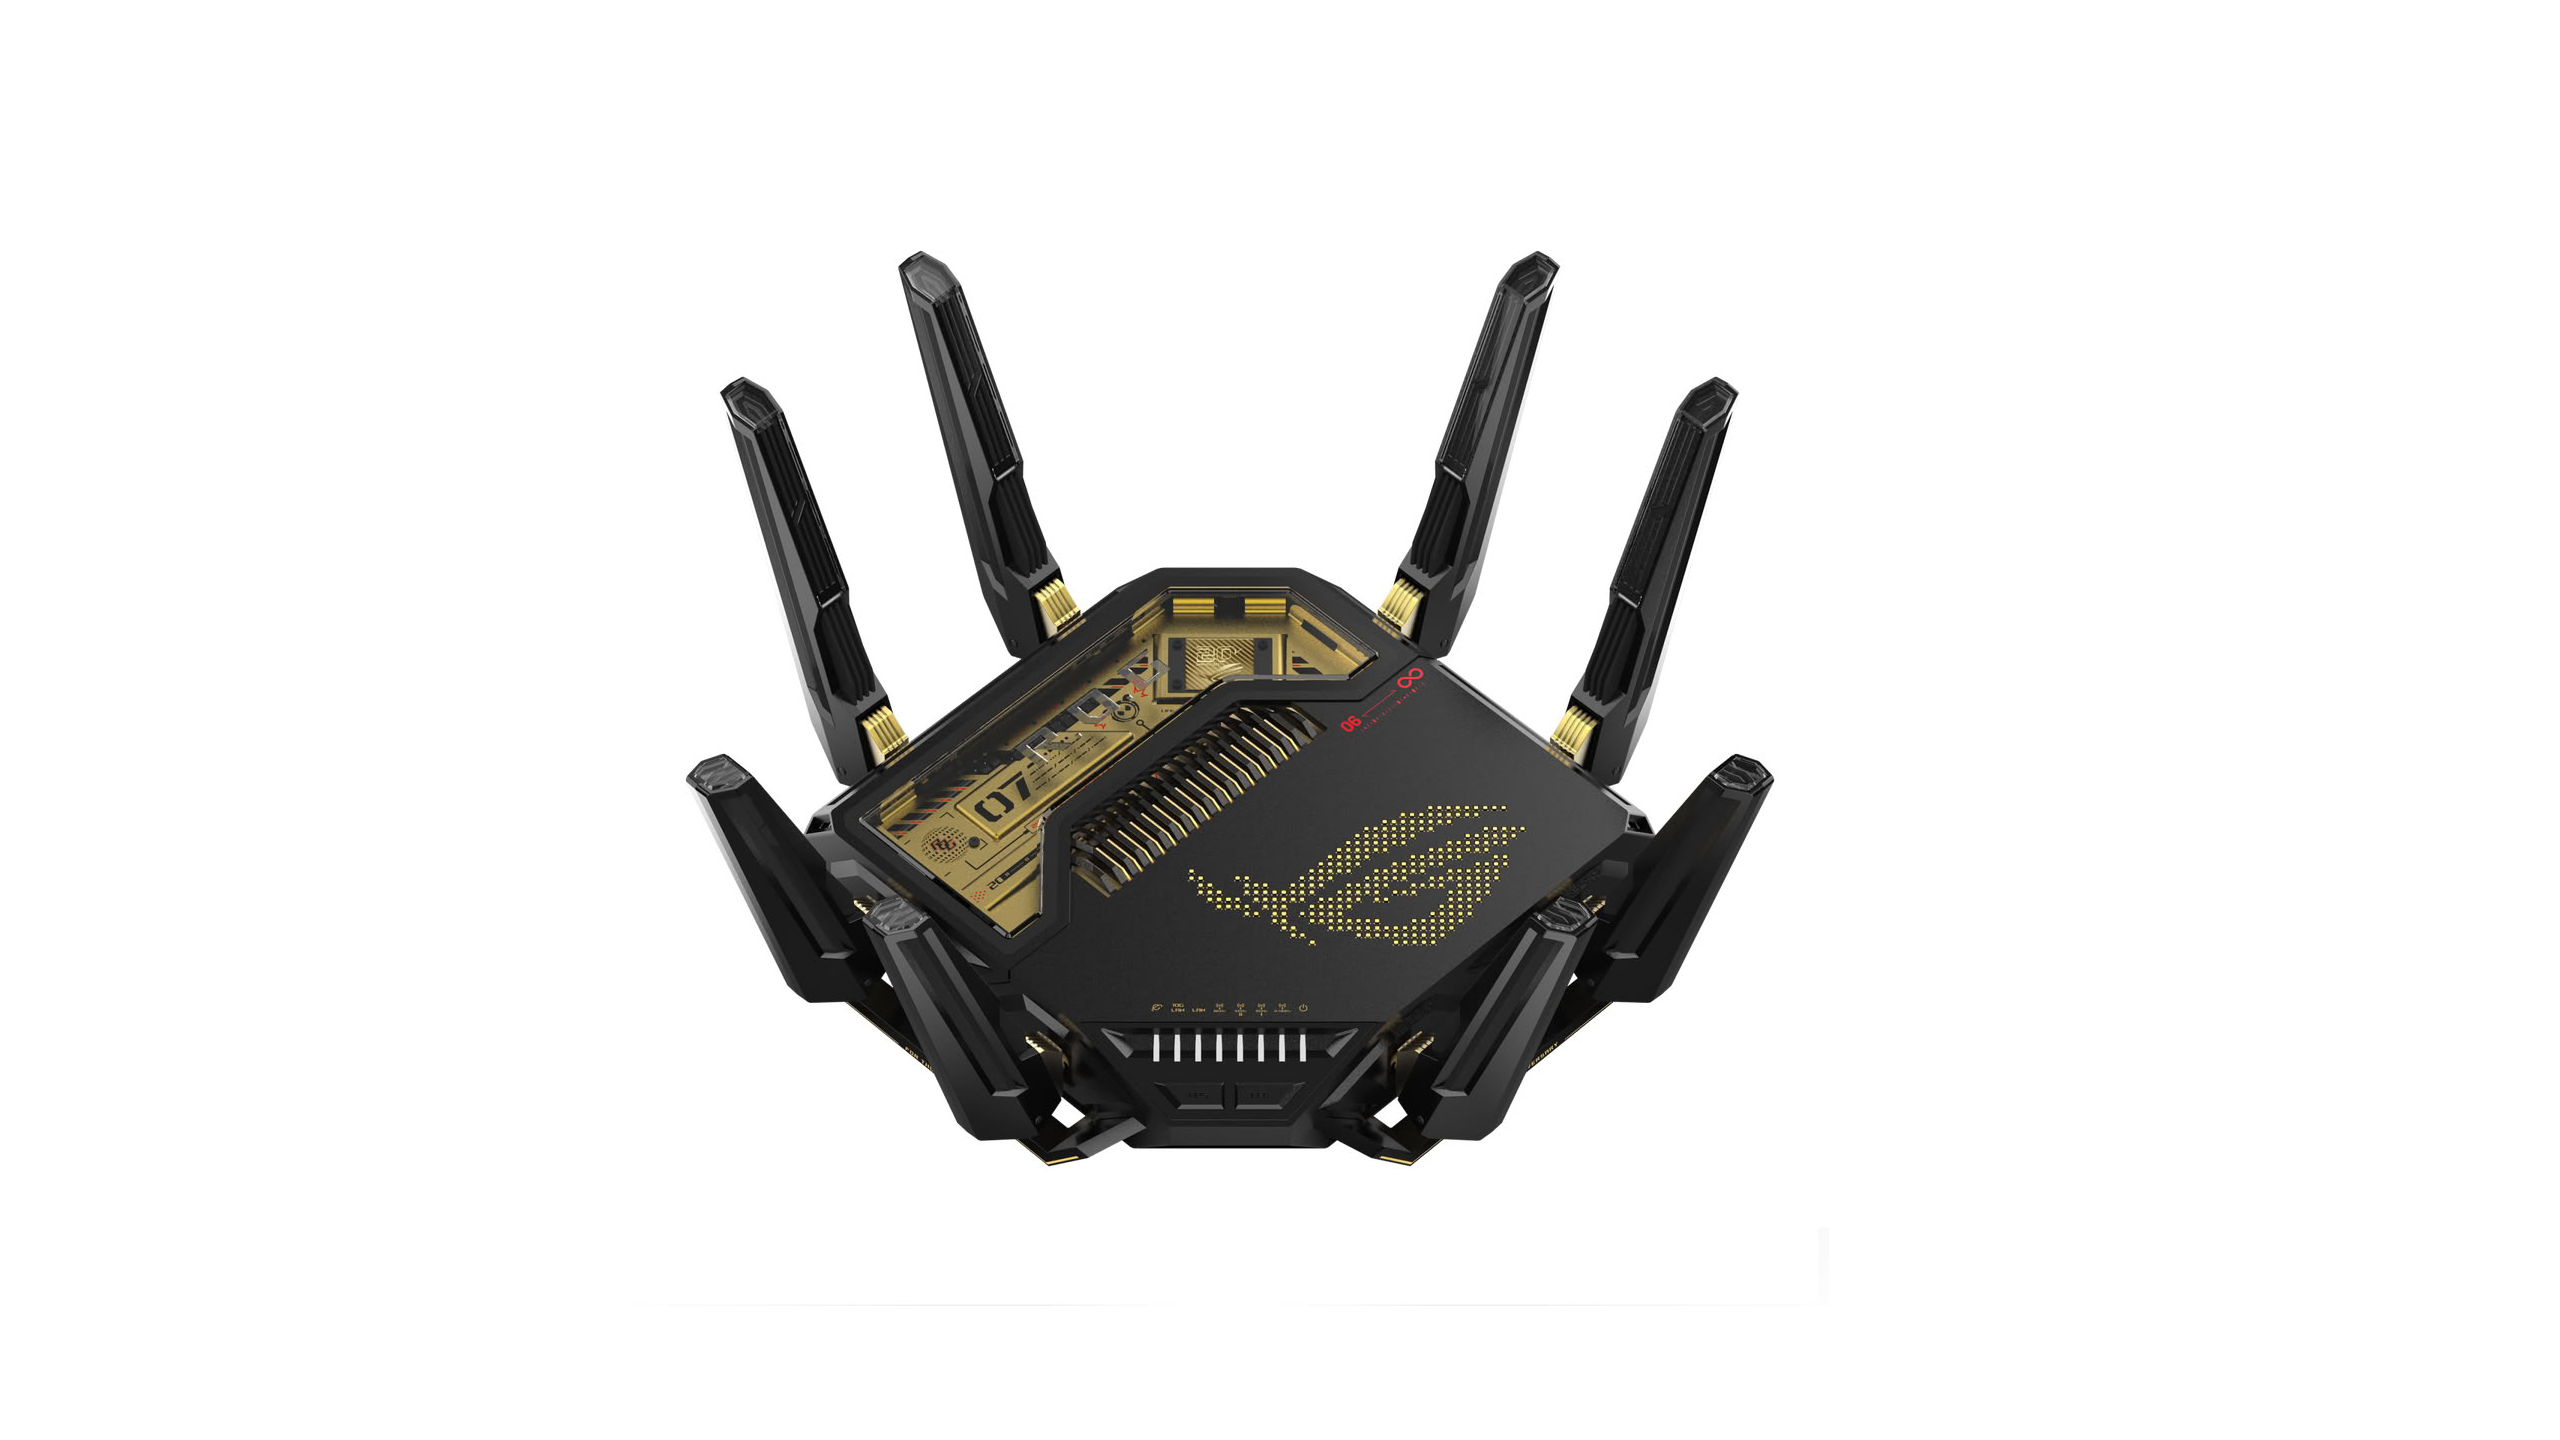
Засега няма съобщения за конкретни атаки, но въпреки това е препоръчително най-новият фърмуер да бъде инсталиран незабавно. Това може да стане лесно през уеб интерфейса на съответния рутер или чрез сайта на производителя — актуалният софтуер за отделните модели може да бъде намерен тук.
Специалистите на ASUS препоръчват на потребителите, които по някаква причина не могат веднага да актуализират софтуера, да предприемат няколко предпазни мерки, за да ограничат възможностите за атака. Първата и най-важна стъпка е за уеб интерфейса на рутера да се използва уникална, силна парола с поне 10 знака, включваща малки и главни букви, специални символи и цифри. След това е препоръчително да се изключи отдалеченият достъп, а използването на административния интерфейс да се ограничи само до доверени компютри. Добре е да се следи какви устройства се свързват към локалната мрежа и да се блокират тези, които не са доверени. Непознатите устройства трябва да бъдат премахнати възможно най-скоро, а достъпът на приложения от неизвестни източници също трябва да бъде прекратен. Тези мерки могат да бъдат приложени и заедно с инсталирането на новия фърмуер, след което рутерът трябва да се рестартира, за да влязат в сила и актуализациите за сигурност.