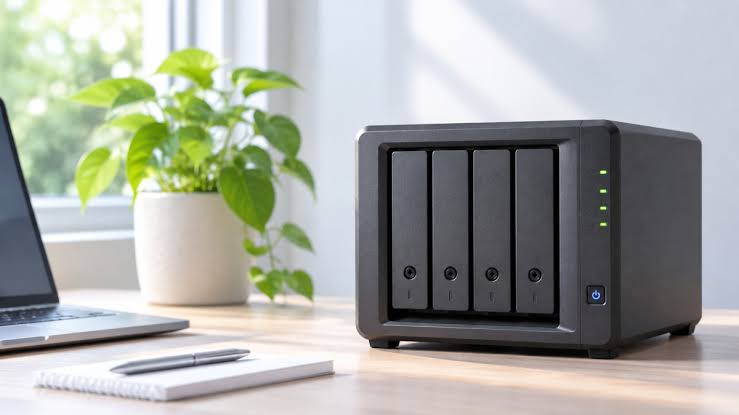





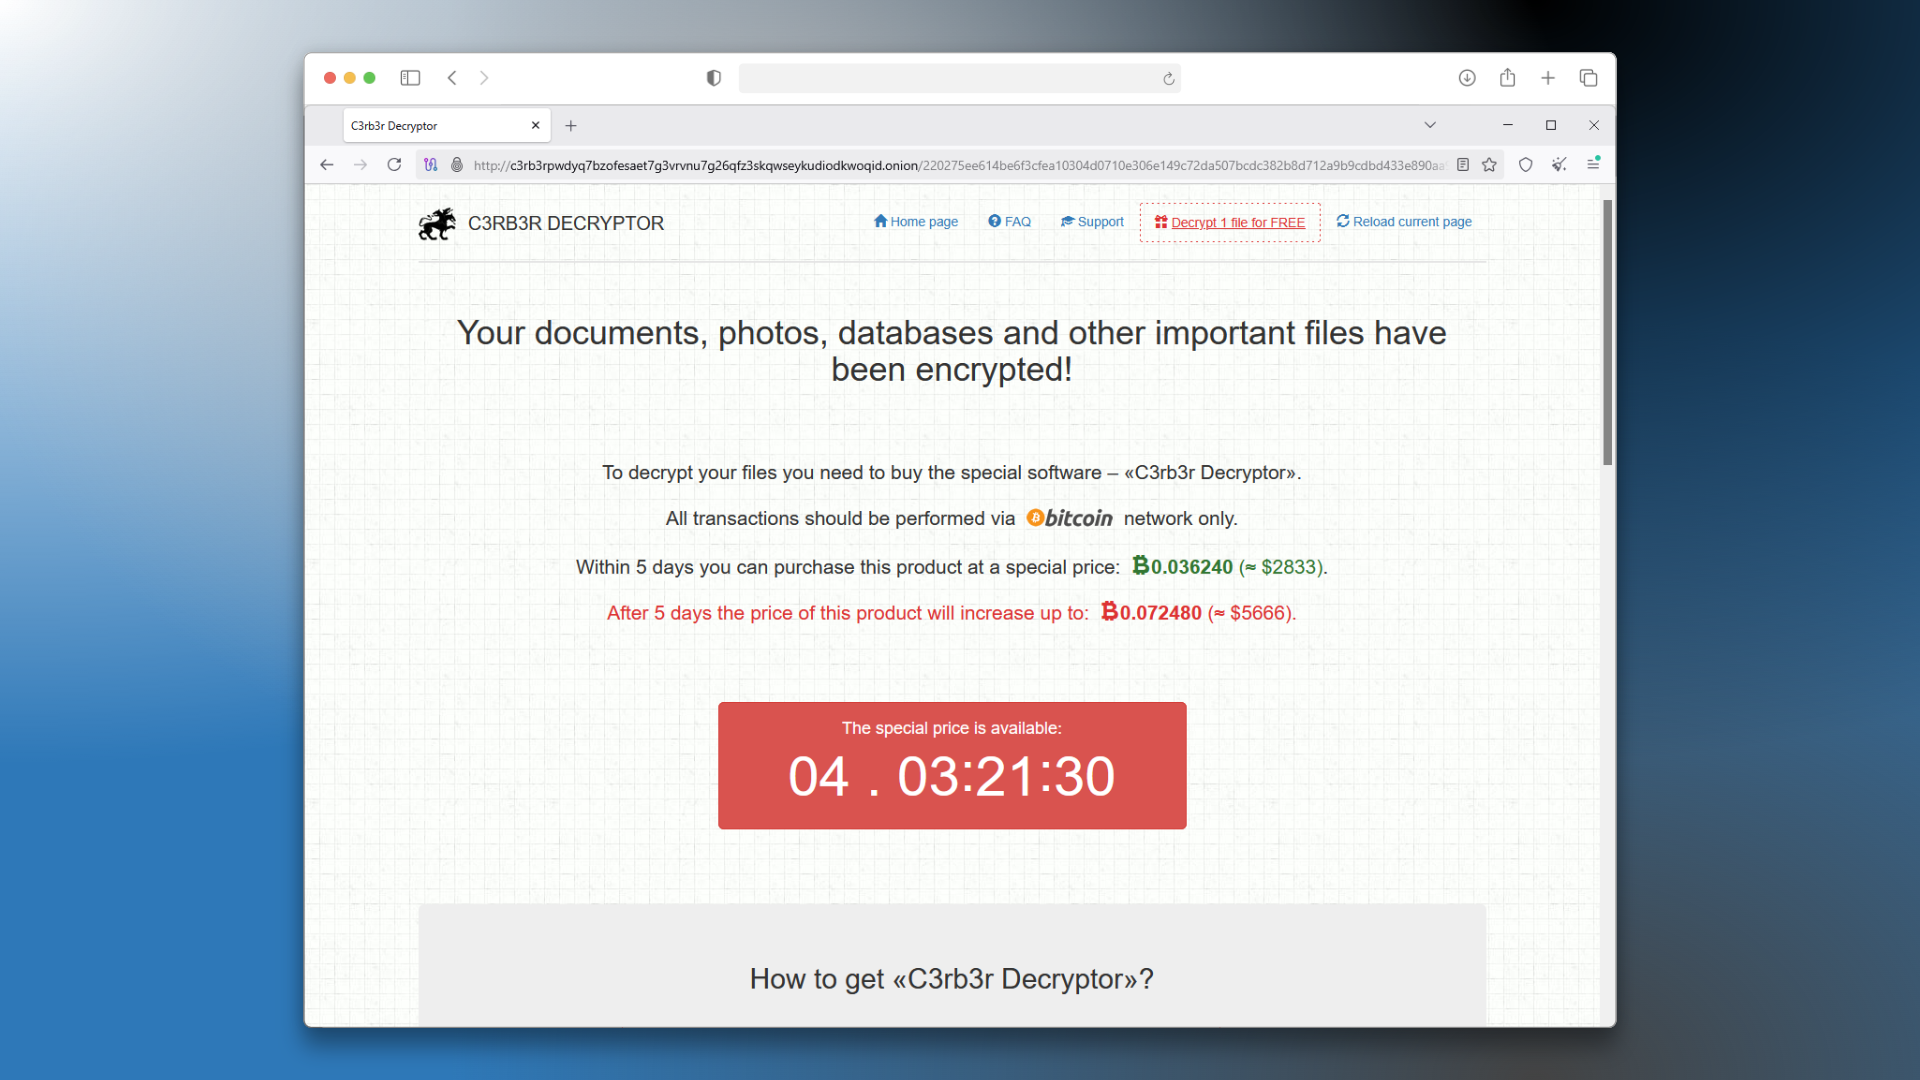
Киберпрестъпници атакуват мрежовите хранилища на Synology с рансъмуер, предупреждават изследователи по киберсигурност от китайския Qihoo 360 Internet Security Center. За атаките се използва C3RB3R, който вече многократно е бил насочван срещу мрежови хранилища на различни производители.
Рансъмуерът криптира файловете, съхранявани на NAS устройството, и им добавя разширението .L0CK3D. След това киберпрестъпниците обещават да предоставят на пострадалия потребител ключа за декриптиране срещу откуп. Няма обаче гаранция, че след плащането файловете действително ще бъдат възстановени, затова е по-разумно усилията да се насочат към превенцията. Особено важно е операционната система DSM да се поддържа актуална, тъй като за нея редовно излизат поправки.
Рансъмуерът действа прецизно: „внимава“ да криптира само файлове, чиято липса няма да извади системата от строя. Затова не засяга файловете с разширения SYS, BAT, DLL, EXE, LNK, MOD, MSI и SYS, както и 27 директории, необходими за работата на системата. Разбира се, рансъмуерът може да атакува и други конфигурации освен мрежови хранилища, което обяснява сложната му логика на работа.
В настоящата вълна от атаки киберпрестъпниците използват уязвимост, отстранена през декември 2024 г. Производителят не уточнява коя точно е тя, а само посочва, че софтуерът на потенциално засегнатите мрежови хранилища задължително трябва да се актуализира.
Засегнатите версии и версиите с отстранена уязвимост:
- DSM 7.2.2 - Актуализирайте до версия 7.2.2-72806-1 или по-нова
- DSM 7.2.1 - Актуализирайте до версия 7.2.1-69057-6 или по-нова
- DSM 7.2 - Актуализирайте до версия 7.2-64570-4 или по-нова
- DSM 7.1 - Актуализирайте до версия 7.1.1-42962-7 или по-нова
- DSM 6.2 - Актуализирайте до версия 6.2.4-25556-8 или по-нова
Според китайските изследователи по киберсигурност C3RB3R използва и две други уязвимости, за които са излезли поправки през септември 2026 г. Това означава, че наскоро издадените актуализации също трябва незабавно да бъдат инсталирани на всички мрежови хранилища на Synology. Добре е редовно да се създават резервни копия на важните файлове, а за най-ценните незаменими данни задължително да има и офлайн копия, по възможност върху различни видове носители, съхранявани на различни физически места.
Тази практика е добре да стане част от ежедневието не само при мрежовите хранилища на Synology, а и във всички останали случаи. Разпространителите на рансъмуер вече могат да използват и агенти с изкуствен интелект, за да повишат успеваемостта на атаките си. С тяхна помощ могат да експлоатират дори нови уязвимости от типа „нулев ден“, открити от самия агент и все още неизвестни официално.