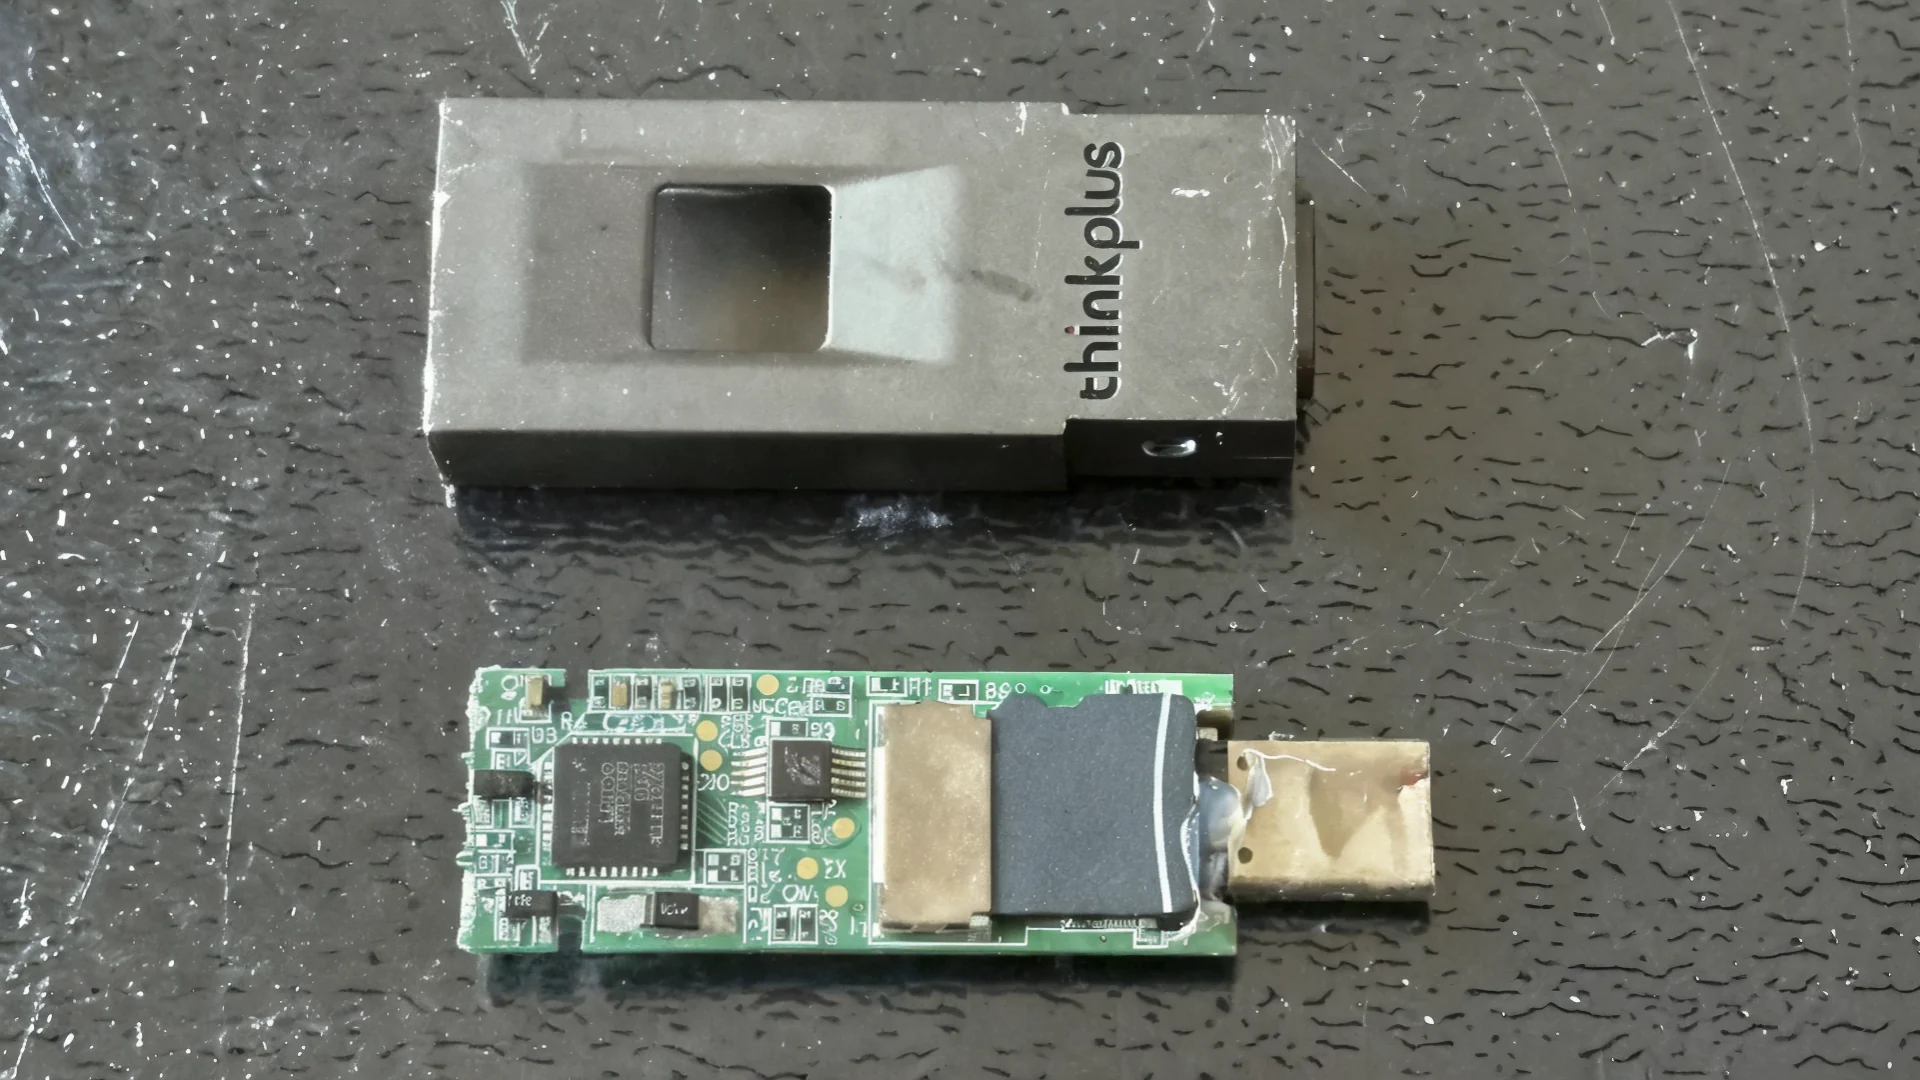





Китайски изследовател по информационна сигурност неотдавна разкри любопитни подробности, които показват, че съдържанието, уж защитено с криптиране, често изобщо не е в безопасност заради недостатъци в хардуера за съхранение и софтуера за управление на достъпа. Показателен пример е флаш паметта Lenovo ThinkPlus FU100, която според производителя използва AES-256 криптиране за защита на данните. Проверката обаче установява, че такова изобщо няма, а върху печатната платка вместо стандартен или вграден NAND Flash чип има SD карта.
Това разкри Xusheng Li, който разглобява флаш паметта, за да проучи конструкцията ѝ и начина ѝ на работа. При анализа бързо става ясно, че върху печатната платка има SD карта — нещо, което само по себе си може да породи въпроси. Същинският проблем обаче е, че четецът за пръстови отпечатъци върху устройството не служи за отключване на криптираните данни, както би могло да се очаква от рекламните твърдения, а просто активира USB контролера и така осигурява достъп до тях.
По-късно специалистът установява, че данните върху SD картата не само не са защитени с AES-256, а изобщо не са криптирани. След отключване на устройството те стават свободно достъпни. Същото важи и ако нападател разглоби паметта и извади SD картата. Анализът на софтуера с помощта на изкуствен интелект разкрива и потребителски акаунти, които служат като задни вратички за достъп до устройството. Откритието засяга и носители на други производители, тоест рекламираните като сигурни USB памети се оказват далеч по-малко защитени.
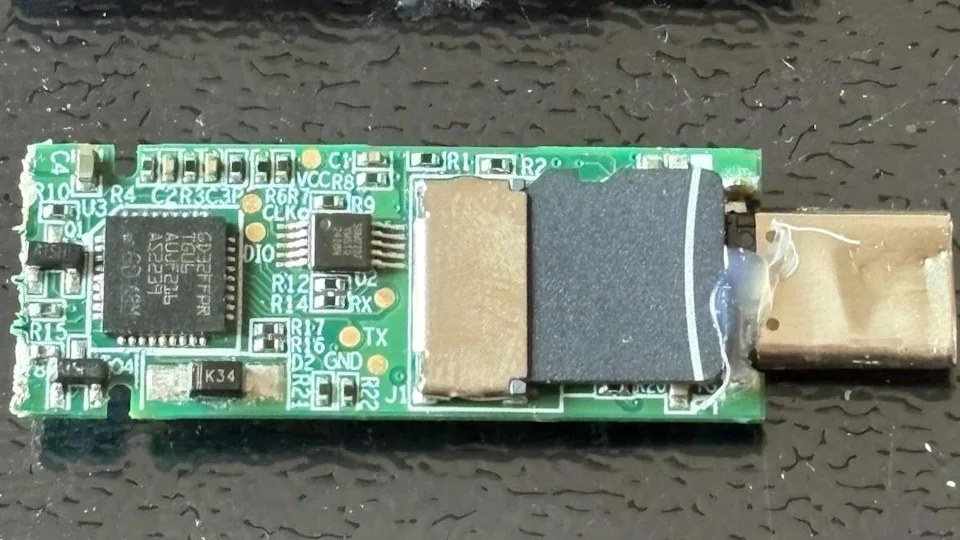
При FU100 производителят първоначално подсилва защитата със слой епоксидна смола, за да не може SD картата да бъде извадена. По-късно, през 2026 г., конструкцията на засегнатите продукти е променена. Собствениците на моделите FU100, FU200 и TSD303 са можели да поискат замяна чрез китайски контакт за обслужване на клиенти, както и локално обновяване на фърмуера. Впоследствие уязвимостите получават и CVE идентификатори. Една от трите е определена като високорискова: тя засяга конфигурационния софтуер и позволява на потребител, влязъл в локалната система, да заобиколи механизма за удостоверяване на устройството и да го отключи с неоторизиран пръстов отпечатък.
Проверката разкрива проблеми и при Lenovo TSD303, макар че при този модел поне има криптиране на данните. Проблемът е, че софтуерът на устройството изпраща паролата по USB в открит текст към софтуера за удостоверяване, което улеснява прихващането ѝ. За това е изготвена поправка, която защитава ключа чрез метод с времеви маркер и блоково криптиране. Тя обаче не осигурява безопасна обработка на данните и софтуерът остава уязвим. Затова е създадена още една поправка, при която валидната парола вече не напуска устройството.
Проблемът е, че различни производители са използвали същия софтуерен пакет за още девет устройства, които също са могли да бъдат компрометирани, ако попаднат в ръцете на подготвен нападател. При две от тях данните дори са се съхранявали върху некриптирани microSD карти. Не е разкрито кои са тези устройства, тъй като отстраняването на подобни рискове за сигурността след пускането на продуктите е доста трудно и скъпо.
С помощта на платформата OpenAI Codex изследователят успява да разбие и софтуера за криптиране на няколко производители. Сред тях е инструментът на Netac, чиято защита изкуственият интелект преодолява за 7 минути, след като открива фиксиран ключ, вграден в кода, както и потребителската парола в диагностичния журнал. По-късно е разбита и защитата на KakaSoft USB Copy Protection, който обещава защита срещу копиране. В него също е скрита вътрешна парола, която Codex успява да използва, за да декриптира тестовия файл. За това са му необходими около 26 минути, без да разполага с паролата на потребителя.
Защитата на Nexcopy Copy Secure е преодоляна за 10 минути, защото приложението за преглед на файловете съдържа сертификат, чрез който криптирането може да бъде отключено. Разбиването на разработеното от SecZure приложение YutianDun също не се оказва особено трудно: в него са открити два скрити потребителски акаунта, които служат като задни вратички и осигуряват достъп до файловете. Изследователят вече не е уведомил засегнатите компании, тъй като според него, ако устройството е в ръцете на нападател, то така или иначе не може да бъде изтеглено или обновено. От засегнатите софтуерни продукти този на Netac със сигурност не е получил актуализация за проблема, а за останалите няма информация.