




Днес изкуственият интелект вече се използва за най-различни задачи, като се работи и по приложението му в киберсигурността. Именно в тази област Anthropic обяви много интересна разработка, насочена преди всичко към откриването на уязвимости, които престъпниците биха могли да експлоатират с помощта на ИИ.
Инициативата на Anthropic се нарича Project Glasswing и се базира на Claude Mythos Preview — експериментален модел на изкуствен интелект с общо предназначение, който няма да бъде публично достъпен от съображения за сигурност.
Anthropic е един от най-успешните стартъпи в областта на ИИ и вече има значителни постижения, но с Project Glasswing успя да привлече още по-елитен кръг от клиенти. По данни на компанията разработката вече се подкрепя от Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Linux Foundation, Microsoft, Nvidia и Palo Alto Networks. Целта е да бъде защитен най-критичният софтуер в света.
През последно време инструментите с генеративен ИИ достигнаха ниво, което в области като програмирането може да надхвърля човешките способности. С Project Glasswing целта е изкуственият интелект да се използва ефективно за предотвратяване на кибератаки, извършвани с помощта на ИИ.
Anthropic от известно време тества вътрешно предварителната версия на Claude Mythos. Според компанията с нейна помощ вече са открити хиляди пропуски в сигурността, представляващи висок риск за различни операционни системи и уеб браузъри.
Компанията не разкри конкретни подробности от съображения за сигурност, но съобщи, че моделът е открил в OpenBSD уязвимост, останала неотстранена 27 години, а във FFmpeg — друга, съществувала 16 години. През годините те са убягнали на хиляди специалисти по сигурността и са останали незабелязани при милиони проверки.
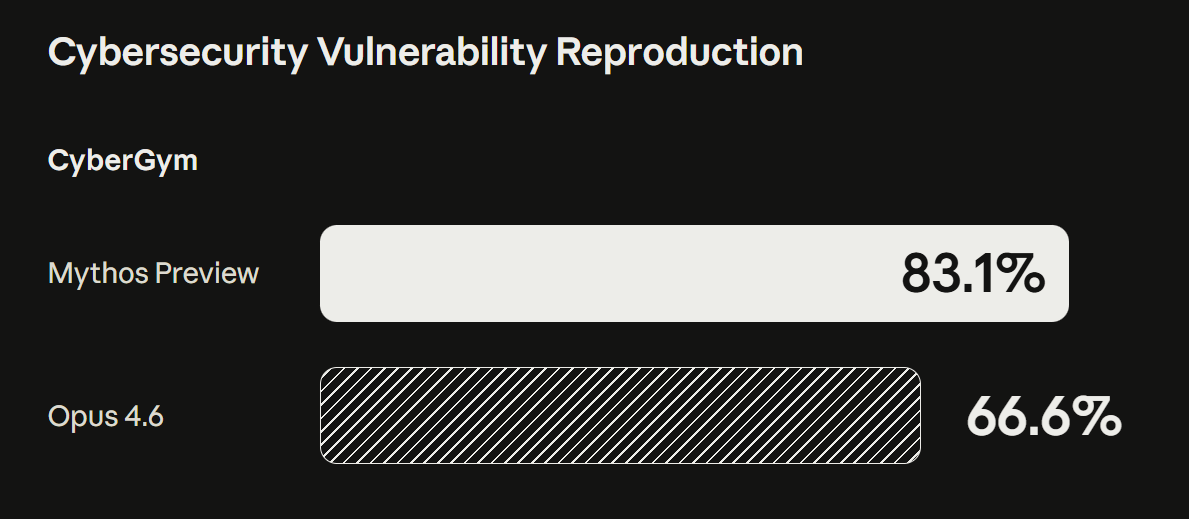
В рамките на Project Glasswing Anthropic предоставя на партньорите си кредити за ползване на стойност 100 милиона долара, което позволява на компаниите да работят безплатно с предварителната версия на Claude Mythos. Така Anthropic се стреми да покаже, че поставя сигурността на първо място и действително иска този инструмент да помогне за откриването на уязвимости в платформите, преди злонамерени лица да ги експлоатират със зловреден софтуер, създаден с ИИ.
Anthropic съобщи още, че дарява 4 милиона долара на различни организации за софтуер с отворен код, които разработчиците могат да използват за подобряване на сигурността.
Компанията подкрепя дейността на Alpha-Omega, OpenSSF и Apache Software Foundation. Свободен достъп до Claude Mythos обаче не се предвижда. Anthropic се стреми да предоставя достъп чрез различни проверени организации, като запази контрола за себе си.
Според настоящите планове на всеки 90 дни, тоест веднъж на тримесечие, ще се публикуват подробни доклади за дейността на Project Glasswing в областта на сигурността. В тях ще се посочва колко и какви уязвимости е успял да открие моделът през съответния период. Докладите ще съдържат и практически препоръки за подобряване на сигурността. Anthropic съобщи също, че води постоянни разговори с представители на правителството на САЩ относно възможностите на модела.
Използването на модела с общо предназначение в рамките на Project Glasswing е изключително скъпо. Обработката на 1 милион входни токена струва 25 долара, а генерирането на същия брой изходни токени — 125 долара. Разходите обаче могат да се оправдаят напълно, ако моделът действително открива ефективно уязвимости, тъй като компаниите плащат значителни суми и на изследователите, които откриват пропуски в сигурността.