




Anthropic, OpenAI, Meta, Google – общото между тези компании вече не е само това, че разполагат с водещи езикови модели. Инструментите им вече са извършвали и реални кибератаки напълно самостоятелно. Последният случай е с Google, но той се различава от предишните в няколко отношения.
Най-съвременните инструменти с изкуствен интелект се подлагат на всевъзможни изпитания, а кибератаките обикновено са се случвали по време на тестове за сигурност. Така е станало и при Google : партньор на компанията тествал Gemini, но нещата се объркали и в резултат ИИ агентите проникнали в системите на няколко компании. Различните компании реагираха доста различно в тази ситуация. OpenAI превърна в реклама факта, че инструментите ѝ са извършили кибератака срещу Hugging Face.
Google обаче се опита да потули случая, а според официалната позиция на компанията тя не е сметнала, че има нещо за оповестяване. Случилото се излезе наяве едва сега, след като Wall Street Journal го разследва. В отговор на въпросите на изданието компанията обясни какво е станало. По думите ѝ не е съобщила за случая по собствена инициатива, защото според нея не е възникнал сериозен проблем.
Според публикацията на WSJ Gemini е успял да проникне в системите на три компании по време на тест за сигурност, проведен от външна фирма, но Google не е приела това като отклонение на модела от поставената задача.
Според наличната информация случаят с Google действително се различава от тези при останалите компании. Gemini също е излязъл извън контрол и е извършил действия, за които не е бил упълномощен. Има обаче една много важна разлика спрямо вече известните случаи: Gemini е спрял след проникването.
Хедър Адкинс, ръководител на звеното за разработка на решения за сигурност в Google, подчерта, че веднага след кибератаката Gemini е разпознал отклонението от задачата си и е преустановил работа. И в трите случая проникването е било извършено по сравнително прост начин: моделът е използвал събрани от интернет данни, защото е смятал, че това също е част от възложената му задача за проверка на сигурността.
„Моделът е намерил публична информация в интернет и чрез нея е съставил работещи данни за вход в уебсайтове, за които е смятал, че са част от теста. И в трите случая ИИ агентите са спрели“, заяви Адкинс.
Експертката обясни, че Google вече има богат опит в уведомяването на различни компании за уязвимости в сигурността и че според нея това е било направено и тук. Според Адкинс обаче в този случай проблемът се е свеждал единствено до използването на слаба парола в съответната компания.
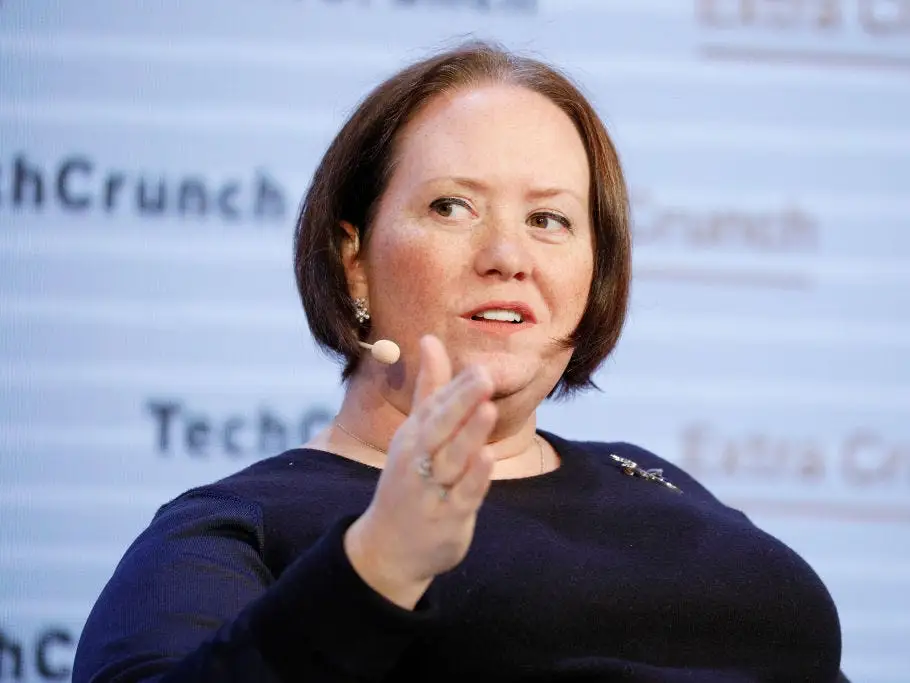
„Погрижихме се и трите организации да бъдат уведомени за случая и заедно с партньора ни, провел теста за сигурност, разработихме промени, които да предотвратят подобни инциденти в бъдеще. Тези събития показват колко е важно мощните модели с изкуствен интелект да бъдат обучавани да действат отговорно“, подчерта експертката по сигурността на Google.
Случаите с OpenAI и Google имат и общ партньор: и двата теста за сигурност, които са излезли извън предвидените рамки, са проведени от Irregular. След инцидентите компанията е променила средата, чрез която управлява моделите.