



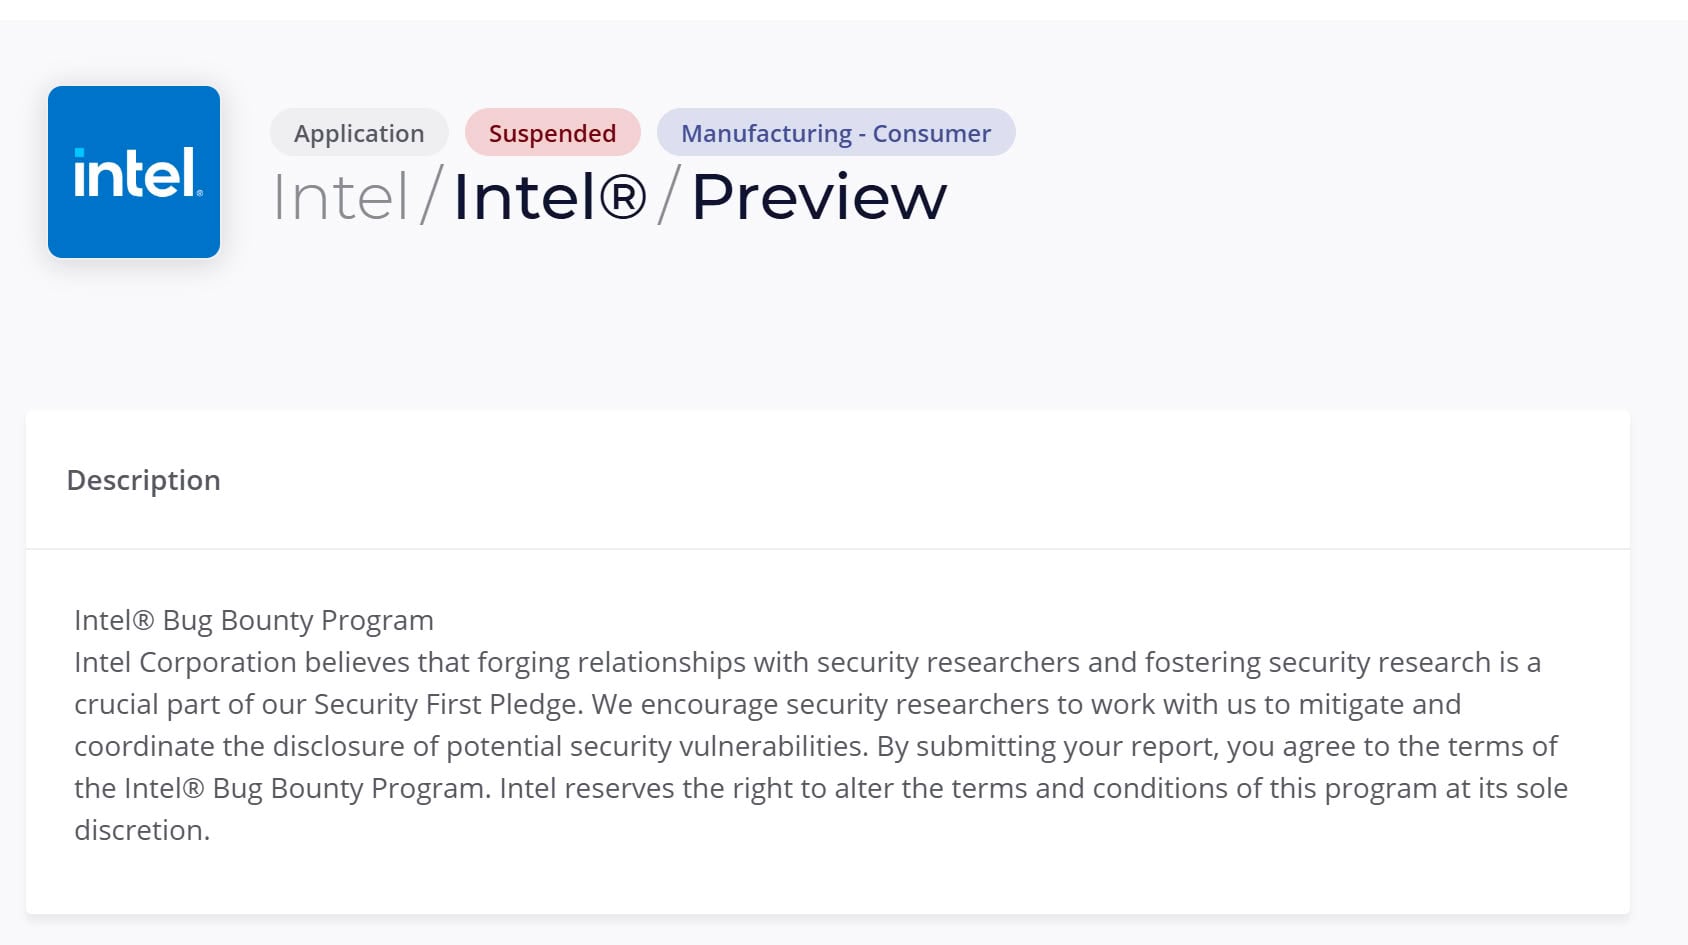
В Intel настъпи важна промяна: компанията спря програмата си Bug Bounty, с което прекрати възможността за откриване на грешки срещу парично възнаграждение. Досега подобни програми се оказваха доста ефективни, тъй като благодарение на независими експерти и изследователи в областта на киберсигурността чрез тях бяха разкривани множество уязвимости. Предприемчиви програмисти също можеха да опитат късмета си. Решението изглежда официално: в платформата Integriti програмата Bug Bounty е със статус „спряна“, но представители на компанията за съжаление не обясниха причините.
В програмата Bug Bounty специалистите можеха да получават възнаграждения за открити уязвимости в общо четири категории. В първата максималната сума беше 5.000 долара, във втората – 10.000 долара, а в третата – 30.000 долара. За откриването на най-сериозните уязвимости, попадащи в четвъртата категория, наградата можеше да достигне 100.000 долара. За последната сума, разбира се, беше необходимо да се открие наистина тежка уязвимост, приблизително от мащаба на Meltdown или Spectre, така че тя трябваше да бъде заслужена с доста работа. Освен това сумата беше максимална: в зависимост от сериозността на открития пропуск специалистът можеше да получи и по-малко.
Макар преди няколко години подобни програми да бяха особено успешни и резултатни, тъй като даваха достатъчно силна мотивация на изследователите по сигурността да се задълбочават в кода, оттогава пазарът се промени значително с развитието и разпространението на изкуствения интелект. Днес компаниите разполагат с множество усъвършенствани големи езикови модели, които им помагат да откриват уязвимости и грешки възможно най-бързо. За да постигнат максимална ефективност, те разработват и собствени модели за тази цел, които очевидно се справят изключително добре с възложените им задачи. Изкуственият интелект може да преглежда огромни количества код, а понякога и бързо да открива грешки, които човек би могъл да пропусне. Затова пренасочването на бюджета на програмата Bug Bounty към разработването на ИИ изглежда логично решение.
Освен Intel, Microsoft също активно използва изкуствен интелект за откриване на грешки и вече има резултати: през август 2026 г. компанията пусна поправки за близо 1.000 уязвимости благодарение на ефективната работа на ИИ. Google също активно използва възможностите на изкуствения интелект за откриване на уязвимости, поради което актуализациите на Chrome съдържат множество поправки. Други компании също следват тази тенденция и се опитват с помощта на ИИ да повишат сигурността на приложенията и софтуерните си среди. Изкуственият интелект, разбира се, не е безпогрешен: експертите по сигурността, специалистите по киберсигурност и програмистите продължават да са необходими и вероятно ще останат такива още дълго време.