Киберпрестъпниците непрекъснато търсят нови начини да разпространяват зловреден код, с който да крадат важни данни, потребителски акаунти, портфейли за криптовалути или други ценни активи, от които могат да спечелят. Те дори могат да инсталират софтуер за добив на криптовалути на атакуваните системи. Според специалистите на Kaspersky наскоро киберпрестъпниците са злоупотребили и с Wallpaper Engine в Steam, за да атакуват геймъри, примамвайки ги с атрактивни тапети, често на аниме тематика.
Wallpaper Engine е самостоятелно приложение на външен разработчик, което се предлага в Steam за 4,99 долара и се радва на голяма популярност: то оглавява класацията сред продуктите, които не са игри. Затова е разбираемо, че киберпрестъпниците са започнали да търсят възможности за злоупотреба с него. Броят на активните потребители на Wallpaper Engine е между 93 000 и 114 000, а софтуерът поддържа четири вида тапети. Един от тях използва отделен изпълним файл, който работи във фонов режим — именно него са използвали нападателите, включително за кражба на потребителски акаунти.
Според специалистите тапетите достигат до набелязаните потребители по два начина. При първия EXE или DLL файловете със зловреден код, както и скриптовете, се намират редом с файловете на тапета и се предоставят на нищо неподозиращия потребител в общ пакет. При втория зловредният код пристига в защитен с парола архив, като паролата е или името на самия архив, или се съдържа в JSON конфигурационен файл. Това позволява на скрипт да го отвори автоматично. Резултатът е един и същ: при използването на тапета в системата се инсталира и зловредният код.
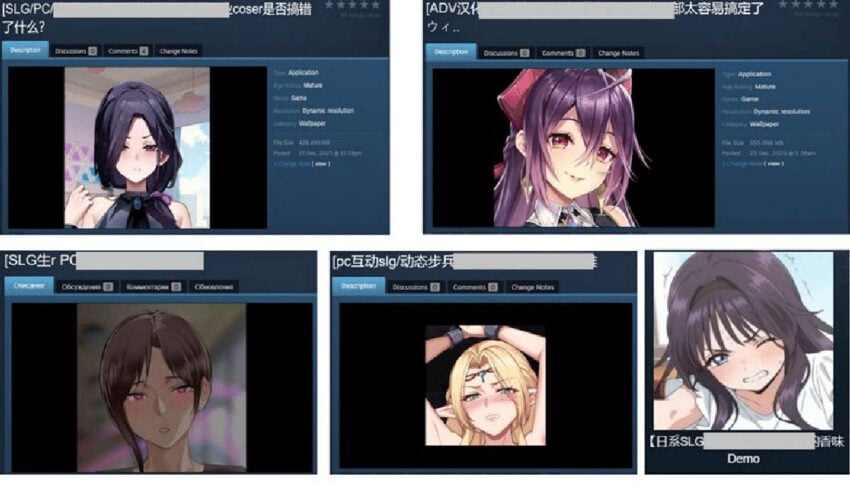
Специалистите на Kaspersky посочват, че през декември 2025 г. са изследвали конкретен образец, който е попаднал в системата след стартирането на малка игра за работния плот. След пускането на играта във фонов режим се е инсталирал зловреден софтуер, който е внедрил в системата задна вратичка с името DarkKomet, прикрита зад процес Synaptics.exe, както и модифициран файл AggregatorHost.dll. Последният обикновено е системен файл, но нападателите са го променили така, че да открива папката на Steam в съответната система и да извлича потребителските данни или данните за активната сесия на влезлия в акаунта потребител. След това зловредният код е изпращал тази информация към отдалечен сървър, предоставяйки контрола на нападателите. Благодарение на достъпа до активната сесия те са можели да разпространяват тапети, заразени със зловреден код, от името на съответния потребител. Именно затова разпространението е продължило и след премахването на част от файловете.
Според наличните данни 89 % от изтеглянията, съдържащи зловреден код, са от Китай, а на второ място е Русия с 5,5 %. Отделни изтегляния са регистрирани и в Германия, Индия, Виетнам, Сингапур, Хонконг и дори Канада, което показва доста широк географски обхват. Сред разпространявания зловреден софтуер е имало програми за кражба на информация, софтуер за добив на криптовалути и редица други заплахи. Според специалистите този метод е използван от няколко отделни киберпрестъпни мрежи.
Добрата новина е, че Steam е премахнал тапетите със зловреден код и връзките към тях още преди публикуването на доклада на Kaspersky. Разследването показва, че първите пакети с тапети, съдържащи зловреден код, са се появили през август 2025 г., тоест са успявали да заразяват потребители доста дълго време. Специалистите препоръчват на всеки, който е изтеглял съмнителни пакети с тапети, незабавно да ги премахне и да сканира системата си с антивирусна програма. След това трябва да провери последната активност в своя Steam акаунт, за да установи дали киберпрестъпници може да са го използвали за разпространение на зловреден код.