



Microsoft планира важна стъпка за разширяване на достъпа до функцията Memory Integrity Protection сред инсталациите на Windows 11 по света. Това ще повиши сигурността на екосистемата, което като цяло е положителна промяна. По план масовото разпространение трябваше да започне през октомври, вероятно на вълни, както при актуализациите за сигурност. Така част от потребителите ще получат функцията по-късно, когато дойде техният ред.
Memory Integrity Protection има за задача да повиши сигурността на операционната система още на ниво ядро. По този начин тя може да осигури защита срещу сложни атаки, разработени от опитни нападатели, и свързания с тях злонамерен код. От гледна точка на потребителя функцията е лесна за използване и при желание може да бъде изключена. Сложните алгоритми работят във фонов режим напълно самостоятелно, без да изискват намеса от потребителя, като същевременно повишават сигурността. В рамките на VBS, или Virtualization-based Security, операционната система използва хардуерна виртуализация, за да създава хипервайзори на Windows, които работят с изолирани виртуални среди. Подходът изхожда от предположението, че ядрото може да бъде компрометирано, и цели да осигури ефективна защита срещу това.
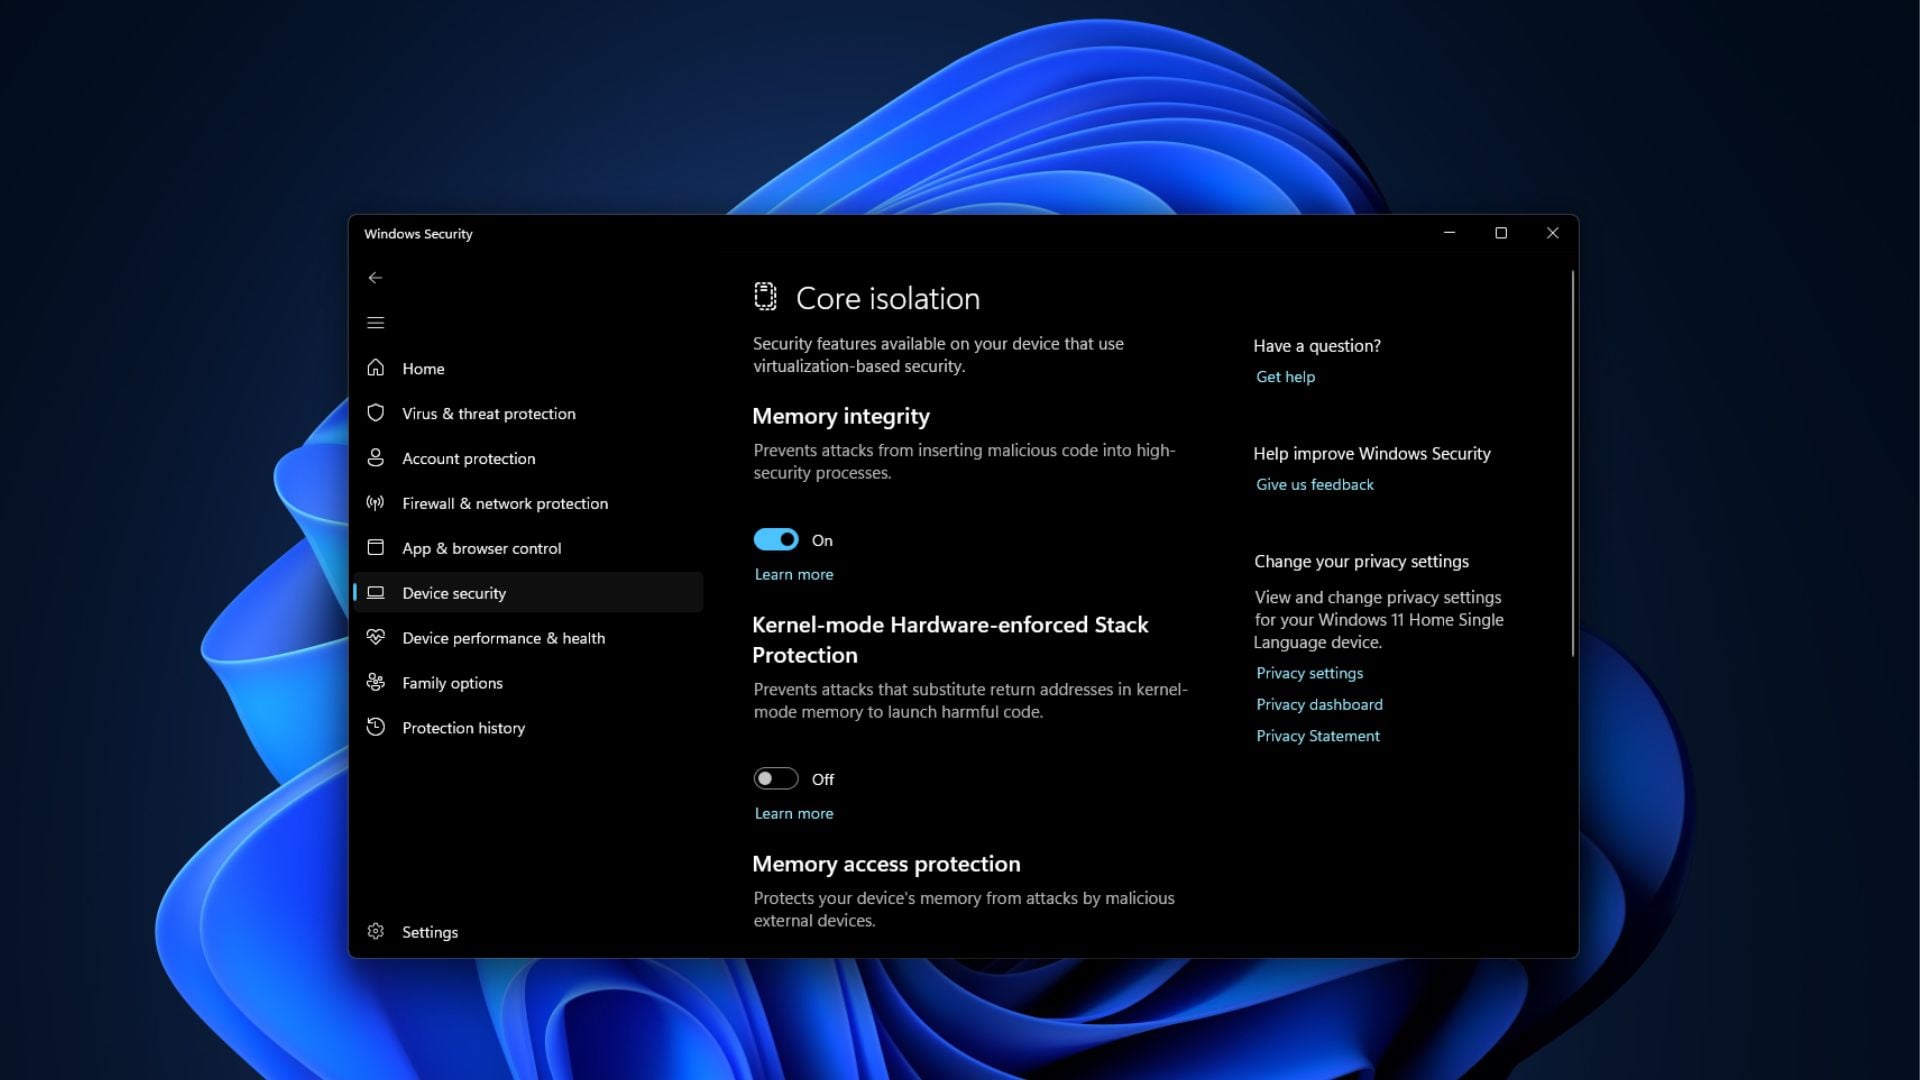
Усъвършенстваният механизъм за сигурност, който разчита на VBS, позволява бързо инсталиране и безопасно прилагане на актуализациите за сигурност по време на работа, без да е необходимо рестартиране на системата. Това е ключова възможност за критично важните системи: операционната система не трябва да се рестартира заради актуализациите за сигурност, а важните процеси, които не допускат прекъсвания или ги понасят трудно, могат да продължат да работят, докато защитата на системата се подобрява.
Според плановете внедряването на Memory Integrity Protection в големи организации и компании, чиито системни администратори управляват множество устройства с Windows 11, трябваше да бъде лесно и бързо. Управляваните системи на практика трябваше да получат функцията автоматично. При това всички политики и правила остават в сила както за администраторските, така и за стандартните потребителски акаунти. За устройствата, на които функцията е забранена, беше предвидено октомврийската актуализация да я остави изключена. При необходимост тя трябва да се активира ръчно.
За домашните потребители и малкия бизнес беше предвидено актуализацията да активира както поддръжката на VBS, така и новата функция, базирана на нея. Така потребителите могат веднага да се възползват от тях, без да се налагат специални действия. Разбира се, при желание опцията може да бъде изключена, ако по някаква причина със сигурност не е необходима.